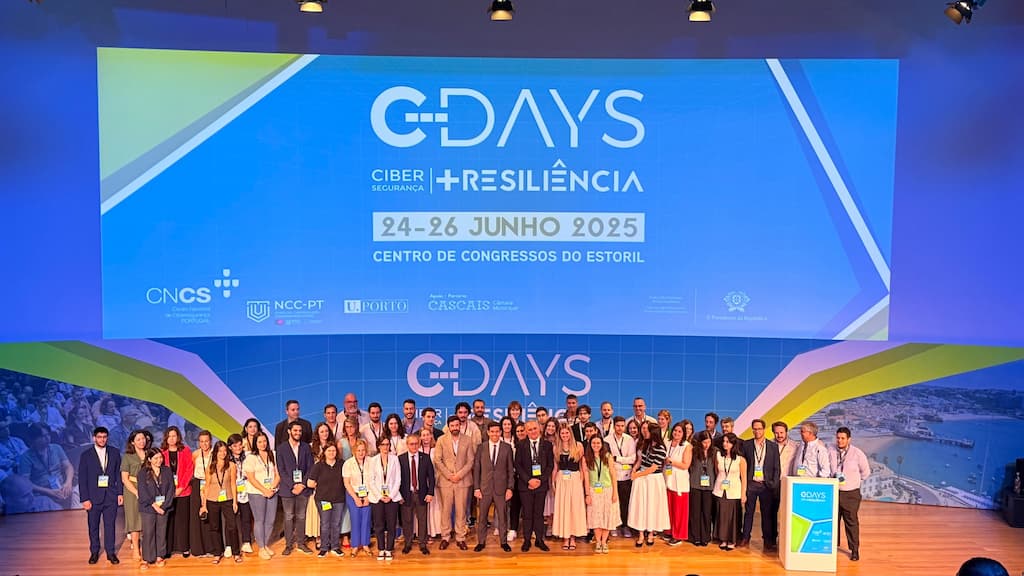
Confiança, previsibilidade e colaboração foram algumas das palavras em destaque na sessão de abertura das “C-Days”, a conferência de cibersegurança que decorreu, no Estoril (Portugal). Lino Santos, coordenador do Centro Nacional de Cibersegurança de Portugal, destacou os desafios, mas também as oportunidades que se abrem com a implementação do novo regime de cibersegurança que está a ser preparado.
Regime de cibersegurança
A proposta de lei para o novo regime de cibersegurança ainda continua por aprovar na Assembleia da República, depois da consulta pública que decorreu entre novembro e dezembro e da aprovação pelo Governo da regulação que faz a transposição da diretiva NIS2, em fevereiro. Por isso mesmo era natural que fosse um dos temas mais relevantes logo no primeiro dia das “C-Days”, a conferência de cibersegurança promovida pelo Centro Nacional de Cibersegurança (CNCS) que começa hoje no Centro de Congressos do Estoril.
Na sessão de abertura, Lino Santos, coordenador do CNCS, destacou os desafios mas também as oportunidades que se abrem com o novo regime e que deverá permitir criar um ambiente digital mais seguro. A transposição do regulamento europeu vem alargar o número de entidades abrangidas e subir a fasquia das multas até 10 milhões de euros, ou 2% das receitas anuais da entidade, consoante o montante que seja mais elevado.
Os temas da regulação, das competências e da certificação em cibersegurança dominaram os três dias das “C-Days”, que decorreu entre 24 e 26 de junho, no Estoril, naquela que é a 11ª edição da conferência organizada pelo CNCS. Este ano a organização recebeu mais de 1.700 inscrições e pela primeira vez teve de fechar os registos antes do início das “C-Days”, como referiu Lino Santos.
O que é a NIS2, quais são os impactos para as empresas e como Portugal quer transpor a diretiva europeia?
Traçando o contexto em Portugal, onde 38% das empresas têm um nível de intensidade digital alto ou muito alto, o coordenador do CNCS lembrou na sessão de abertura das “C-Days” que isto aumenta o grau de exposição aos riscos, que se podem refletir nos clientes se houver um ataque. Num cenário geopolítico mais desafiante, onde algumas entidades mostram uma tendência de isolacionismo que não é positiva para uma abordagem que deve ser colaborativa para um fenómeno de natureza transnacional, Lino Santos apresentou os riscos crescentes que decorrem do cibercrime, com níveis de fraude mais elevado, um novo crescimento do ransomware e a utilização da Inteligência Artificial que contribui para propagar notícias falsas que colocam em causa até para o Estado de Direito e regime democrático. E não esqueceu os desafios da falência da criptografia, onde assenta a confiança em serviços digitais, que os computadores quânticos trazem associada e que precisamos de preparar, somando a isso a falta de recursos formados em cibersegurança e a literacia digital.
“Estes e outros fatores definem a vulnerabilidade digital da nossa sociedade, a diferença entre o nível de tecnologia que nos é disponibilizada e as competências que temos para lidar com ela com segurança“, afirmou Lino Santos.
Na sua intervenção lembrou que “a cibersegurança não é parte da segurança da informação“, referindo que o que queremos proteger é a sociedade. “A cibersegurança existe para corrigir esta vulnerabilidade societária e tornar a sociedade mais resiliente“, destacou.
Para o coordenador do CNCS, a implementação do novo regime de cibersegurança que decorre da transposição da NIS2, ou SRI2, na sigla em português para segurança de redes e informação, é um contributo para reduzir essas vulnerabilidades. E embora traga em si mesmo novos desafios, mas Lino Santos quis focar na sua intervenção as oportunidades que diz existirem para as empresas, as entidades públicas e os fornecedores de serviços.
Simplificação by design para reduzir custos de contexto para a economia
Com a implementação de um regime único para todas as empresas, independentemente da sua dimensão e maturidade digital, Lino Santos defendeu que é essencial garantir o nível de proporcionalidade e adequar a exigência ao nível de risco de cada uma das entidades, promovendo uma eficiente gestão de recursos.
“Precisamos de apostar na simplificação by design, aproveitando processos já existentes. As grandes empresas já fazem estes automatismos e gestão de ativos, não vamos trazer nada de novo para as grandes empresas, mas podemos proporcionar ferramentas para aquelas que nunca fizeram gestão de ativos, nunca fizeram gestão de riscos e nunca implementaram um referencial“, afirmou Lino Santos.
Numa lógica de simplificação by design é possível reduzir custos de contexto para economia, mas o coordenador do CNCS alertou também para a necessidade de criar sinergias entre as autoridades competentes, lembrando que num ataque como o que a AMA sofreu no ano passado é preciso notificar 5 autoridades e que esse é um esforço que limita a concentração no problema concreto.
Recorde-se que um estudo da “Frontier Economics” indicava no ano passado que os custos estimados de implementação da NIS2, em Portugal, podem chegar a 529 milhões de euros, com um impacto proporcionalmente maior nas pequenas e médias empresas.
teksapo
